
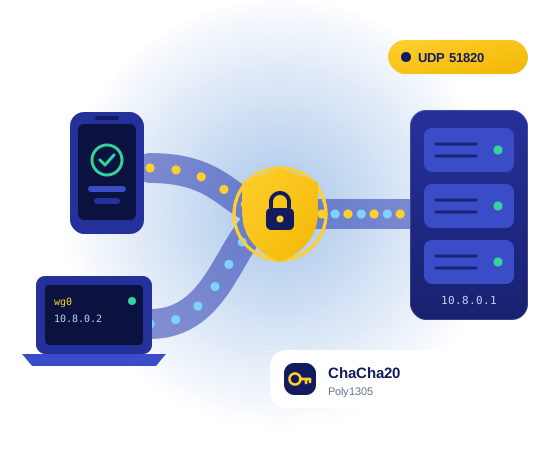
Сигурност в публични Wi-Fi мрежи
Трафикът Ви отива криптиран до Вашия сървър, дори в хотел или във влака.
С WireGuard на VPS имате собствен бърз VPN сървър. Вие решавате кой се свързва и какви данни се записват.
Трафикът Ви отива криптиран до Вашия сървър, дори в хотел или във влака.
Без споделена VPN услуга: Вие избирате кои устройства се свързват и какво се записва.
WireGuard е част от Linux ядрото и използва малко CPU и памет. Най-малкият ни пакет е напълно достатъчен.
За VPN за Вас или малък екип е достатъчен Cloud Entry. Всеки пакет включва 20 TB трафик на месец, така че стрийминг и изтегляне не са проблем.
При поръчката изберете Ubuntu 24.04 LTS като операционна система: всички команди на тази страница са написани за нея.
€ 7,15 / месец
Влезте във VPS чрез SSH и изпълнете командите стъпка по стъпка. Заменете стойностите между < > и example.com със своите данни.
WireGuard е в стандартните пакети на Ubuntu 24.04.
sudo apt update && sudo apt install -y wireguardСъздавате двойка ключове за сървъра и една за първото си устройство. С umask 077 само root може да чете частните ключове.
sudo -i
cd /etc/wireguard && umask 077
wg genkey | tee server.key | wg pubkey > server.pub
wg genkey | tee client.key | wg pubkey > client.pubСъздайте /etc/wireguard/wg0.conf. Проверете името на мрежовия интерфейс с ip route | grep default и заменете eth0, ако е различно.
# /etc/wireguard/wg0.conf  (eth0 = your network interface, check: ip route | grep default)
[Interface]
Address = 10.8.0.1/24
ListenPort = 51820
PrivateKey = <contents of server.key>
PostUp = iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

[Peer]
PublicKey = <contents of client.pub>
AllowedIPs = 10.8.0.2/32Така сървърът препраща трафика от устройствата Ви към интернет. Ако използвате firewall на VPS, отворете и там UDP порт 51820.
echo 'net.ipv4.ip_forward=1' > /etc/sysctl.d/99-wireguard.conf
sysctl --system
ufw allow 51820/udp
systemctl enable --now wg-quick@wg0Импортирайте тази конфигурация в приложението WireGuard за Windows, macOS, iOS, Android или Linux. С AllowedIPs = 0.0.0.0/0 целият трафик минава през VPN.
# Client configuration (e.g. for the WireGuard app)
[Interface]
Address = 10.8.0.2/24
PrivateKey = <contents of client.key>
DNS = 1.1.1.1

[Peer]
PublicKey = <contents of server.pub>
Endpoint = <your VPS IP address>:51820
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 25На VPS управлявате софтуера сами. С тези стъпки сървърът Ви остава сигурен и надежден.
Искате само да хоствате сайтове, без да управлявате сървър? Вижте нашия управляван VPS.
[Peer] блок за всяко устройство, за да можете да спрете едно, без да засягате другите.server.key и клиентските ключове по имейл или чат.apt update && apt upgrade.qrencode, за да сканирате клиентската конфигурация като QR код от смартфона.За лична употреба или малък екип е достатъчен Cloud Entry (1 ядро, 2 GB RAM). WireGuard използва малко ресурси.
Да. Добавете отделен [Peer] блок с уникален IP адрес за всяко устройство, например 10.8.0.3, 10.8.0.4 и т.н.
Да. Има официални приложения WireGuard за iOS и Android, както и за Windows, macOS и Linux.
Проверете дали ip_forward е включен, дали името на интерфейса в PostUp е правилно (eth0 или друго) и дали UDP порт 51820 е отворен във firewall.
WireGuard използва модерна криптография и има малка кодова база. Сигурността зависи и от поддръжката: актуализирайте сървъра и не споделяйте частни ключове.
Стъпките на тази страница са ръководство за Ubuntu 24.04 LTS (проверено през октомври 2026 г.). Софтуерът на трети страни може да се промени: при съмнение вижте и официалната документация на проекта.
Поръчайте VPS, изберете Ubuntu 24.04 LTS и следвайте стъпките. Въпроси? Екипът ни отговаря 24/7 чрез запитвания.